İsrail bağlantılı forex şebekesine yönelik geniş çaplı operasyon
İstanbul Cumhuriyet Başsavcılığı koordinasyonunda yürütülen soruşturmada, Millî İstihbarat Teşkilatı (MİT) ile İstanbul İl Emniyet Müdürlüğü ortak bir operasyon gerçekleştirdi. Yapılan baskınlarda 31 firmaya ait 40’tan fazla dolandırıcılık ofisi hedef alınırken, operasyonun şebekenin Türkiye ayağında kullanılan organizasyon modeli, çalışma usulleri ve mağdur etme yöntemlerini de ortaya çıkardığı bildirildi.
Operasyonun kapsamı ve tespitler:
Emniyet ve MİT iş birliğiyle yürütülen çalışmalarda, 18 Eylül tarihinde eş zamanlı baskınlar yapıldığı ve İsrail merkezli uluslararası organize forex dolandırıcılığı yapılanmasının Türkiye yapılanmasının çözüldüğü ifade edildi. Uluslararası kamuoyunda daha önce "Scam Empire" adıyla gündeme gelen yapılanmanın farklı ülkelerde faaliyet gösterdiği ve İsrail bağlantılı olduğu yönünde bulgular elde edildiği kaydedildi. Soruşturma çerçevesinde şebekenin Türkiye içindeki elebaşları ve çalışma biçimleri MİT tarafından tespit edildi.
İsrail düzenlemeleri ve faaliyetlerin coğrafi kayması:
Bilgilere göre, İsrail Menkul Kıymetler Otoritesi 2016'da ikili opsiyonların yerel müşterilere sunulmasını onaylamamış; 2017'de ise denetim yetkileri genişletilerek yurt dışına yönelik faaliyetler takip altına alınmıştı. Bu düzenlemelerin ardından söz konusu yapılanmaların faaliyetlerini farklı ülkelere taşıyarak yeni oluşumlar kurduğu, başta Güney Kıbrıs Rum Yönetimi, Gürcistan, Ukrayna, Belarus, Bulgaristan ve Yunanistan olmak üzere birçok ülkede operasyonlar yürüttüğü belirtildi. MİT, son dönemde İsrail ile Türkiye arasındaki gerginliklerin ardından bazı İsrailli şebekelerin Türkiye'ye yönelme çabalarını tespit ederek takibe aldı.
Paravan şirketler, çağrı merkezleri ve personel yapılanması:
Soruşturma bulguları, şebekenin işleyişinin İsrailli liderlerin atadığı sorumlular aracılığıyla şirket kuruluşu, insan kaynakları ve muhasebe süreçlerini planlamakla başladığını ortaya koydu. Faaliyetlerin genellikle plazalarda açılan paravan çağrı merkezleri üzerinden yürütüldüğü ve bu merkezlerin teknik altyapıyla donatıldığı bildirildi. Şebeke, Japoncadan Hintçeye, Fransızcadan İspanyolcaya kadar çeşitli diller bilen kişiler için "conversion agent" ve "retention agent" unvanlarıyla işe alım ilanları verdi; yeni çalışanlara yaklaşık bir hafta eğitim verilip her birine kod ad ve sahte "maske hayat hikâyeleri" oluşturulduğu tespit edildi.
Eğitim ve işe alım sürecinde çalışanlara "Oxford mezunu" gibi kurgulanmış kimlikler verildiği, işe başlamadan önce yalan makinesi testine tabi tutuldukları ve güvenlik riski taşıyan bağlantıları saptananların işe alınmadığı kaydedildi. Ayrıca çalışanlara belirli aralıklarla yeniden test uygulandığı bildirildi.
Ofis güvenliği ve iletişim taktikleri:
Ofislerde sıkı gizlilik tedbirlerinin uygulandığı, çalışanların cep telefonlarını ofise sokmasının yasaklandığı ve farklı seslerin duyulmasını önlemek için yüksek sesli müzik çalındığı belirtildi. İlginç bir diğer tedbir ise ofis içerisinde İbranice konuşulmasının yasaklanması oldu. Mağdurlara ulaşmak için kullanılan sistemlerin arayan numarayı her görüşmede değiştirdiği, aramalarda mağdurun bulunduğu ülkeye ait yerel numaraların kullanıldığı tespitleri yapıldı.
Sahte platformlar, lisans oyunları ve para akışı:
Şebekenin mağdurlara şirketin gerçek unvanı yerine kısa dönemli değiştirilen yatırım platformları isimleri verdiği, bu platformlar için Güney Afrika gibi ülkelerden ücret karşılığında düzenlenmiş olduğu iddia edilen düzmece lisanslar temin edildiği bildirildi. Bir platform hakkında şikâyetler artınca kısa süre içinde başka bir platforma geçildiği, ofis adresleri ve şirket unvanlarının sık sık değiştirilerek deşifre olmanın engellenmeye çalışıldığı aktarıldı.
İddialara göre şebekenin tüm kazanç ve kayıp görüntüleri platform arayüzünde kurgulanıyor; gerçekte herhangi bir alım-satım işlemi yapılmıyor, hesaplar üzerinde sahte senaryolarla kar veya zarar gösteriliyordu. Mağdurların güvenini artırmak için başlangıçta küçük miktarların çekilmesine izin verildiği, ardından hesaplar bir anda zarar gösterilerek para çekimine kapatıldığı ve ödeme yapmayanlara karşı tehditlerde bulunulduğu tespit edildi.
Hedef seçim kriteri ve uluslararası boyut:
Soruşturmada, şebekenin en sıkı kurallarından birinin İsrail vatandaşlarının hedef alınmaması olduğu bildirildi. Bu kuralın İsrailli baronlar tarafından uygulandığı, bunun karşılığında Avrupa, Asya ve Afrika’daki diğer ülke vatandaşlarının hedef alındığı ifade edildi. Soruşturma raporunda, şebekenin faaliyetlerinden elde edilen milyarlarca dolarlık suç gelirinin kripto piyasaları ve soğuk cüzdanlar üzerinden İsrail’e aktarıldığı ve bu şekilde bazı çıkar ilişkileri sağlandığı değerlendirildi.
Ayrıca soruşturmada, bazı İsrailli devlet yetkililerine yakın lobilerin dolandırıcılık yapılanmalarını koruduğu ve şebeke lehine lobi faaliyetleri yürütüldüğü yönünde tespitler bulunduğu, hatta bazı lobi yapan kişilerin dolandırıcılık faaliyetlerinde doğrudan ortaklıklarının olduğunun iddia edildiği aktarıldı. Bu kapsamda, dünyanın farklı bölgelerinde kurulan organizasyonların İsrailli baronlarla ve bazı yapı ile karşılıklı çıkar sağladığı değerlendirmesine yer verildi.
Soruşturma devam ediyor; edinilen bilgiler ve MİT tarafından deşifre edilen organizasyon şeması operasyonun dayanağını oluşturdu ve güvenlik güçleri soruşturmaya ilişkin detayları derinleştirmeye devam ediyor.
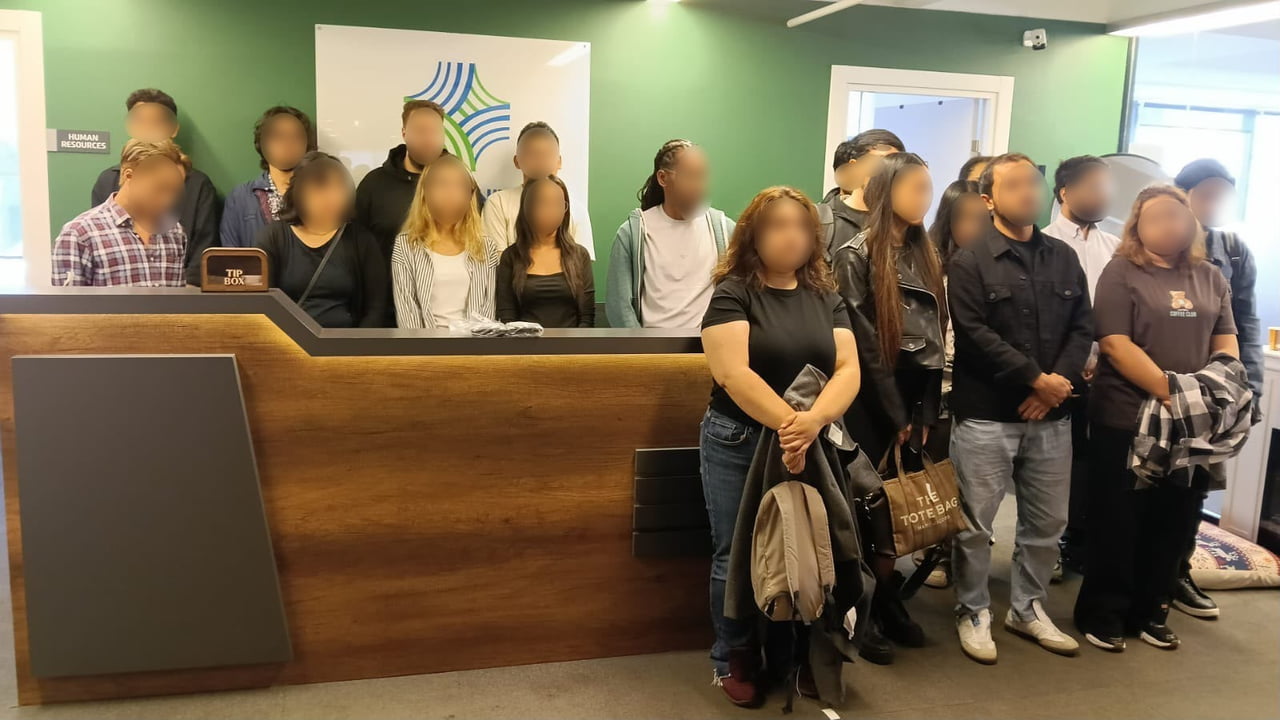
İSRAİL BAĞLANTILI FOREX DOLANDIRICILIĞI ŞEBEKESİNE OPERASYON YAPILDI. ŞEBEKENİN TÜRKİYE AYAĞINDAKİ ELEBAŞLARI VE ÇALIŞMA USULLERİNİN MİT TARAFINDAN YAPILAN ÇALIŞMALARLA TESPİT EDİLDİĞİ BİLDİRİLDİ.